Domain druckluftqualität.de kaufen?
Wir ziehen mit dem Projekt
druckluftqualität.de um.
Sind Sie am Kauf der Domain
druckluftqualität.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain druckluftqualität.de kaufen?
Wie lautet der Wireshark-Filter für Discord?
Der Wireshark-Filter für Discord lautet "udp.port == 443". Dieser Filter zeigt alle UDP-Pakete an, die über den Port 443 (HTTPS) gesendet werden, was für die Kommunikation von Discord erforderlich ist. **
Ist Wireshark sicher?
Wireshark ist ein leistungsfähiges Netzwerk-Analysetool, das verwendet werden kann, um den Datenverkehr in einem Netzwerk zu überwachen. Es ist jedoch wichtig zu beachten, dass Wireshark keine Sicherheitsfunktionen bietet und daher nicht als Sicherheitstool betrachtet werden sollte. Es kann jedoch sicher verwendet werden, solange die richtigen Sicherheitsvorkehrungen getroffen werden, wie zum Beispiel die Verwendung in einem isolierten Netzwerk oder das Filtern von sensiblen Informationen. **


Ähnliche Suchbegriffe für Wireshark
Top-Angebote
Produkte zum Begriff Wireshark:
-
Chappel, Laura: Wireshark® 101Wireshark® 101 , Einführung in die Protokollanalyse - Deutsche Ausgabe , Servopumpen > Sportfederung , Auflage: 2. Auflage, Erscheinungsjahr: 20180126, Produktform: Kartoniert, Titel der Reihe: mitp Professional##, Autoren: Chappel, Laura, Edition: REV, Auflage: 18002, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 360, Keyword: It; Netzwerkanalyse; bot; buch; daten; datensicherheit; datenverkehr; ethereal; mitp; netzwerk; ot; sicherheit; sniffer; traffic; troubleshooting; wireshark; wireshark anleitung; wireshark filter, Fachschema: Internet / Protokolle, Sicherheit, Technik~Datenschutz~Netzwerk (elektronisch)~Datenverarbeitung / Anwendungen / Betrieb, Verwaltung, Fachkategorie: Netzwerkpakete~Unternehmensanwendungen, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: MITP Verlags GmbH, Verlag: MITP Verlags GmbH, Verlag: mitp Verlags GmbH & Co.KG, Länge: 240, Breite: 170, Höhe: 20, Gewicht: 611, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger EAN: 9783826697135, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0006, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
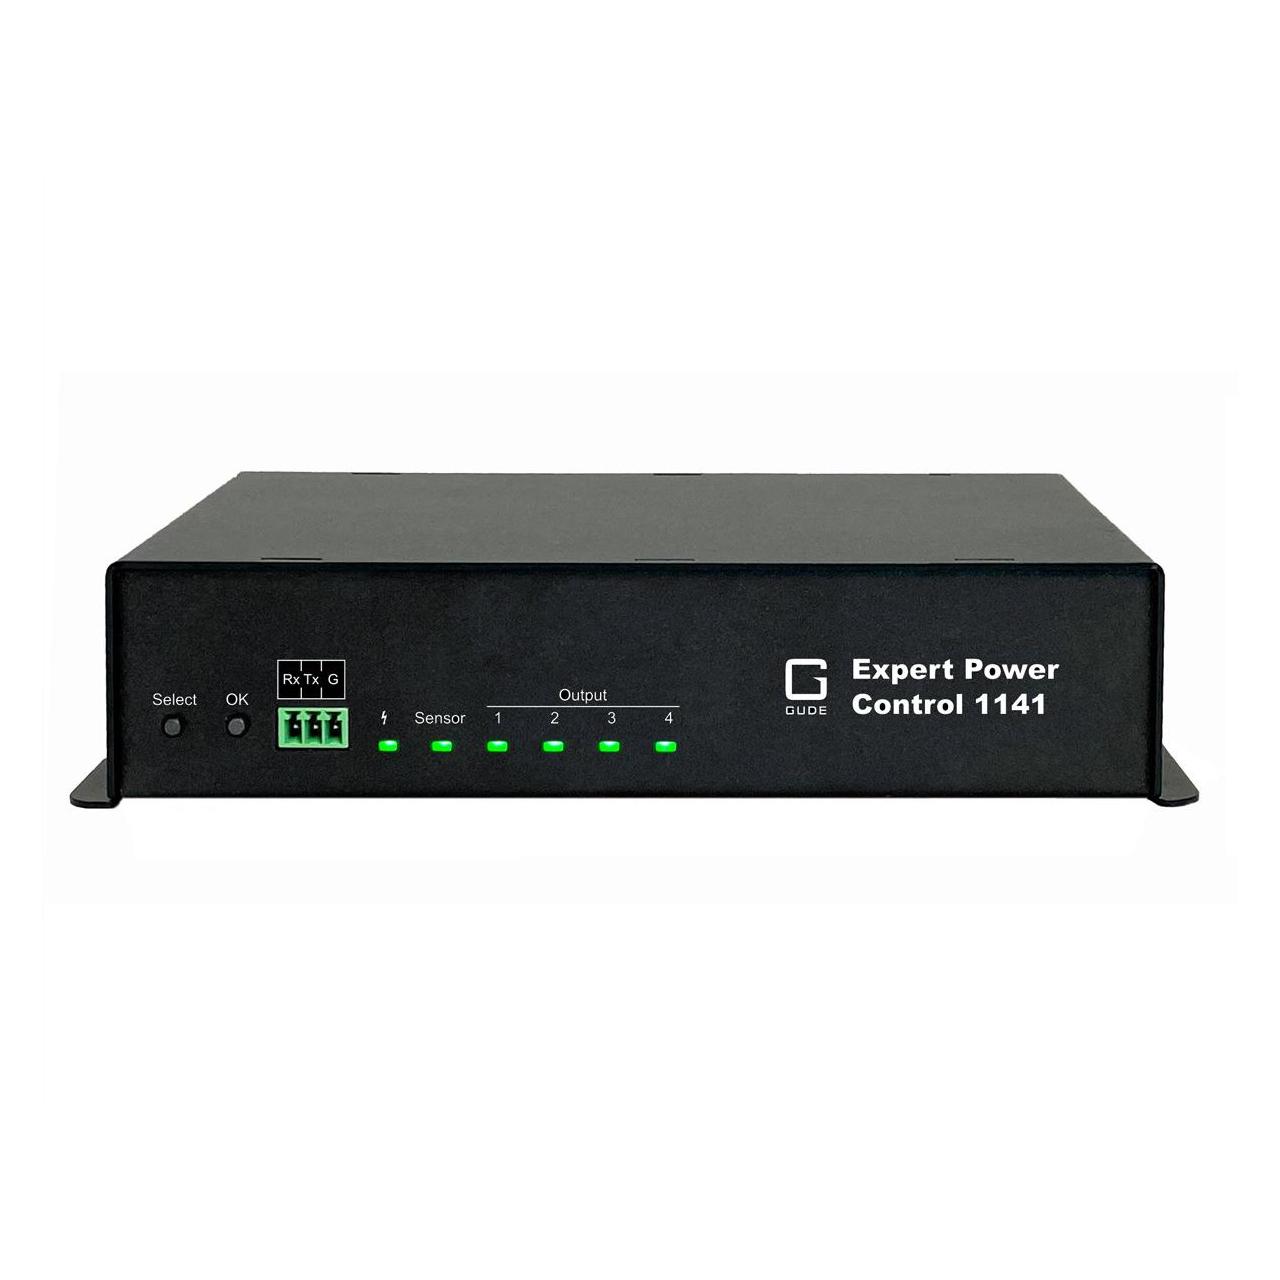
GUDE 1141-1 4-fachgeschaltete PDU mit Messung und ÜberwachungDer Expert Power Control 1141 ist eine 4-fach geschaltete PDU mit integrierter Mess- und Überwachungsfunktionalität. Vier AV-Geräte können mit Strom versorgt und einzeln geschaltet werden. Einfache und schnelle Inbetriebnahme mit kostenlosen Treibern für führende AV- und IT-Steuersysteme. Präzise Energiemessung und Überwachung von Temperatur und Luftfeuchtigkeit durch Plug-n-Play-Sensoren. Ferngesteuerte Neustarts und automatisches Umschalten der Stromversorgung. 4 Lastausgänge einzeln am Gerät schaltbar, über HTTP(S), SNMP, ModbusTCP sowie über Kommandozeilen-Schnittstelle über Telnet, SSH und MQTT. Schaltzustand und Einschaltverzögerung (0...9999 Sekunden) einstellbar für jeden Stromanschluss nach Stromausfall. Stromspitzen bei gleichzeitigen Schaltvorgängen werden durch eine automatische Latenzzeit von 1 Sekunde verhindert. Programmierbare Zeitpläne und Ein- und Ausschaltsequenzen- 2 Kanal Watchdog, jedem Power Port kann ein eigener Watchdog zugewiesen werden. Lastausgänge können geschaltet werden, wenn voreingestellte Sensorschwellen überschritten werden. Anschluss für Plug-n-Play-Sensoren zur Umweltüberwachung Überwachung (Temperatur, Feuchte, Luftdruck). Eingangsseitige Messung von Strom, Spannung, Phasenwinkel, Leistungsfaktor, Frequenz, Wirk-, Schein- und Blindleistung. 2 Energiezähler, ein Zähler zählt permanent, der andere ist rücksetzbar425,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Warum findet Wireshark keine Schnittstellen mehr?
Es gibt mehrere mögliche Gründe dafür, warum Wireshark keine Schnittstellen mehr finden kann. Einer der häufigsten Gründe ist, dass der Benutzer nicht über ausreichende Berechtigungen verfügt, um auf die Netzwerkschnittstellen zuzugreifen. Eine andere mögliche Ursache könnte sein, dass die Netzwerkkarte nicht ordnungsgemäß installiert oder konfiguriert ist. Es ist auch möglich, dass ein Konflikt mit anderen Netzwerksoftware oder Firewall-Einstellungen vorliegt. **
-
Was ist alles möglich mit Wireshark?
Mit Wireshark können verschiedene Netzwerkanalysen durchgeführt werden, wie z.B. das Erfassen und Analysieren von Netzwerkverkehr, das Überwachen von Netzwerkverbindungen, das Identifizieren von Netzwerkproblemen und das Aufdecken von Sicherheitslücken. Es bietet auch Funktionen zur Filterung und Anzeige von Netzwerkpaketen sowie zur Erstellung von Statistiken und Berichten. Wireshark unterstützt eine Vielzahl von Protokollen und kann auf verschiedenen Betriebssystemen verwendet werden. **
-
Wie zeigt Wireshark fremden Traffic an?
Wireshark zeigt fremden Traffic an, indem es den Netzwerkverkehr aufzeichnet und analysiert, der über das Netzwerk läuft. Es kann den Datenverkehr von verschiedenen Quellen wie Ethernet, WLAN, Bluetooth usw. erfassen und anzeigen. Wireshark zeigt den fremden Traffic in Form von Protokolldaten an, die detaillierte Informationen über die Kommunikation zwischen den Geräten enthalten. **
-
Warum funktioniert Wireshark bei mir nicht?
Es gibt verschiedene Gründe, warum Wireshark möglicherweise nicht funktioniert. Es könnte sein, dass deine Netzwerkkarte nicht von Wireshark unterstützt wird oder dass du nicht über ausreichende Berechtigungen verfügst, um auf den Netzwerkverkehr zuzugreifen. Es ist auch möglich, dass Wireshark nicht ordnungsgemäß installiert oder konfiguriert ist. Es könnte hilfreich sein, die Dokumentation von Wireshark zu überprüfen oder sich an den technischen Support zu wenden, um das Problem zu lösen. **

Wie kann man mit Wireshark Telefonate mitschneiden?
Mit Wireshark kann man Telefonate mitschneiden, indem man den Netzwerkverkehr analysiert. Dazu muss man den Netzwerkadapter auswählen, über den die Telefonate laufen, und dann die entsprechenden Filter einstellen, um nur die relevanten Datenpakete zu erfassen. Es ist jedoch wichtig zu beachten, dass das Mitschneiden von Telefonaten ohne Zustimmung aller beteiligten Parteien illegal sein kann. **
Was kann man mit Wireshark alles herausfinden?
Mit Wireshark kann man den Datenverkehr in einem Netzwerk analysieren und verschiedene Informationen herausfinden. Dazu gehören beispielsweise die IP-Adressen der Kommunikationspartner, die übertragenen Datenpakete und deren Inhalte, die verwendeten Protokolle und Ports, sowie eventuelle Fehler oder Probleme im Netzwerk. Wireshark ermöglicht es auch, den Datenverkehr zu filtern und spezifische Informationen gezielt zu untersuchen. **
Top-Angebote
Produkte zum Begriff Wireshark:
-
Chappel, Laura: Wireshark® 101Wireshark® 101 , Einführung in die Protokollanalyse - Deutsche Ausgabe , Servopumpen > Sportfederung , Auflage: 2. Auflage, Erscheinungsjahr: 20180126, Produktform: Kartoniert, Titel der Reihe: mitp Professional##, Autoren: Chappel, Laura, Edition: REV, Auflage: 18002, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 360, Keyword: It; Netzwerkanalyse; bot; buch; daten; datensicherheit; datenverkehr; ethereal; mitp; netzwerk; ot; sicherheit; sniffer; traffic; troubleshooting; wireshark; wireshark anleitung; wireshark filter, Fachschema: Internet / Protokolle, Sicherheit, Technik~Datenschutz~Netzwerk (elektronisch)~Datenverarbeitung / Anwendungen / Betrieb, Verwaltung, Fachkategorie: Netzwerkpakete~Unternehmensanwendungen, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: MITP Verlags GmbH, Verlag: MITP Verlags GmbH, Verlag: mitp Verlags GmbH & Co.KG, Länge: 240, Breite: 170, Höhe: 20, Gewicht: 611, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger EAN: 9783826697135, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0006, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie lautet der Wireshark-Filter für Discord?
Der Wireshark-Filter für Discord lautet "udp.port == 443". Dieser Filter zeigt alle UDP-Pakete an, die über den Port 443 (HTTPS) gesendet werden, was für die Kommunikation von Discord erforderlich ist. **
-
Ist Wireshark sicher?
Wireshark ist ein leistungsfähiges Netzwerk-Analysetool, das verwendet werden kann, um den Datenverkehr in einem Netzwerk zu überwachen. Es ist jedoch wichtig zu beachten, dass Wireshark keine Sicherheitsfunktionen bietet und daher nicht als Sicherheitstool betrachtet werden sollte. Es kann jedoch sicher verwendet werden, solange die richtigen Sicherheitsvorkehrungen getroffen werden, wie zum Beispiel die Verwendung in einem isolierten Netzwerk oder das Filtern von sensiblen Informationen. **
-
Warum findet Wireshark keine Schnittstellen mehr?
Es gibt mehrere mögliche Gründe dafür, warum Wireshark keine Schnittstellen mehr finden kann. Einer der häufigsten Gründe ist, dass der Benutzer nicht über ausreichende Berechtigungen verfügt, um auf die Netzwerkschnittstellen zuzugreifen. Eine andere mögliche Ursache könnte sein, dass die Netzwerkkarte nicht ordnungsgemäß installiert oder konfiguriert ist. Es ist auch möglich, dass ein Konflikt mit anderen Netzwerksoftware oder Firewall-Einstellungen vorliegt. **
-
Was ist alles möglich mit Wireshark?
Mit Wireshark können verschiedene Netzwerkanalysen durchgeführt werden, wie z.B. das Erfassen und Analysieren von Netzwerkverkehr, das Überwachen von Netzwerkverbindungen, das Identifizieren von Netzwerkproblemen und das Aufdecken von Sicherheitslücken. Es bietet auch Funktionen zur Filterung und Anzeige von Netzwerkpaketen sowie zur Erstellung von Statistiken und Berichten. Wireshark unterstützt eine Vielzahl von Protokollen und kann auf verschiedenen Betriebssystemen verwendet werden. **
Ähnliche Suchbegriffe für Wireshark
-
GUDE 1141-1 4-fachgeschaltete PDU mit Messung und ÜberwachungDer Expert Power Control 1141 ist eine 4-fach geschaltete PDU mit integrierter Mess- und Überwachungsfunktionalität. Vier AV-Geräte können mit Strom versorgt und einzeln geschaltet werden. Einfache und schnelle Inbetriebnahme mit kostenlosen Treibern für führende AV- und IT-Steuersysteme. Präzise Energiemessung und Überwachung von Temperatur und Luftfeuchtigkeit durch Plug-n-Play-Sensoren. Ferngesteuerte Neustarts und automatisches Umschalten der Stromversorgung. 4 Lastausgänge einzeln am Gerät schaltbar, über HTTP(S), SNMP, ModbusTCP sowie über Kommandozeilen-Schnittstelle über Telnet, SSH und MQTT. Schaltzustand und Einschaltverzögerung (0...9999 Sekunden) einstellbar für jeden Stromanschluss nach Stromausfall. Stromspitzen bei gleichzeitigen Schaltvorgängen werden durch eine automatische Latenzzeit von 1 Sekunde verhindert. Programmierbare Zeitpläne und Ein- und Ausschaltsequenzen- 2 Kanal Watchdog, jedem Power Port kann ein eigener Watchdog zugewiesen werden. Lastausgänge können geschaltet werden, wenn voreingestellte Sensorschwellen überschritten werden. Anschluss für Plug-n-Play-Sensoren zur Umweltüberwachung Überwachung (Temperatur, Feuchte, Luftdruck). Eingangsseitige Messung von Strom, Spannung, Phasenwinkel, Leistungsfaktor, Frequenz, Wirk-, Schein- und Blindleistung. 2 Energiezähler, ein Zähler zählt permanent, der andere ist rücksetzbar425,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Aquatuning Fliessanzeiger mit Filter G1/4', Wasserkühlung Überwachung, TransparentDieser Fliessanzeiger wird als optische Strömungskontrolle im Wasserkreislauf eingesetzt. Die Strömung des Wassers setzt das Rädchen in Bewegung, und das drehende Flügelrädchen zeigt somit den Durchfluss der Flüssigkeit an. Fehlfunktionen wie abgeknickte Schläuche können so optisch kontrolliert werden. Der Filter hat sich auch bei hoher Durchflussmenge nicht als hinderlich erwiesen. Er fängt selbst kleinste Partikel im Wasserkreislauf ab, was besonders sinnvoll ist, wenn ein Düsenkühler im Kreislauf vorhanden ist, da Verstopfungen nahezu ausgeschlossen werden können.27,42 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
Wie zeigt Wireshark fremden Traffic an?
Wireshark zeigt fremden Traffic an, indem es den Netzwerkverkehr aufzeichnet und analysiert, der über das Netzwerk läuft. Es kann den Datenverkehr von verschiedenen Quellen wie Ethernet, WLAN, Bluetooth usw. erfassen und anzeigen. Wireshark zeigt den fremden Traffic in Form von Protokolldaten an, die detaillierte Informationen über die Kommunikation zwischen den Geräten enthalten. **
-
Warum funktioniert Wireshark bei mir nicht?
Es gibt verschiedene Gründe, warum Wireshark möglicherweise nicht funktioniert. Es könnte sein, dass deine Netzwerkkarte nicht von Wireshark unterstützt wird oder dass du nicht über ausreichende Berechtigungen verfügst, um auf den Netzwerkverkehr zuzugreifen. Es ist auch möglich, dass Wireshark nicht ordnungsgemäß installiert oder konfiguriert ist. Es könnte hilfreich sein, die Dokumentation von Wireshark zu überprüfen oder sich an den technischen Support zu wenden, um das Problem zu lösen. **
-
Wie kann man mit Wireshark Telefonate mitschneiden?
Mit Wireshark kann man Telefonate mitschneiden, indem man den Netzwerkverkehr analysiert. Dazu muss man den Netzwerkadapter auswählen, über den die Telefonate laufen, und dann die entsprechenden Filter einstellen, um nur die relevanten Datenpakete zu erfassen. Es ist jedoch wichtig zu beachten, dass das Mitschneiden von Telefonaten ohne Zustimmung aller beteiligten Parteien illegal sein kann. **
-
Was kann man mit Wireshark alles herausfinden?
Mit Wireshark kann man den Datenverkehr in einem Netzwerk analysieren und verschiedene Informationen herausfinden. Dazu gehören beispielsweise die IP-Adressen der Kommunikationspartner, die übertragenen Datenpakete und deren Inhalte, die verwendeten Protokolle und Ports, sowie eventuelle Fehler oder Probleme im Netzwerk. Wireshark ermöglicht es auch, den Datenverkehr zu filtern und spezifische Informationen gezielt zu untersuchen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.